
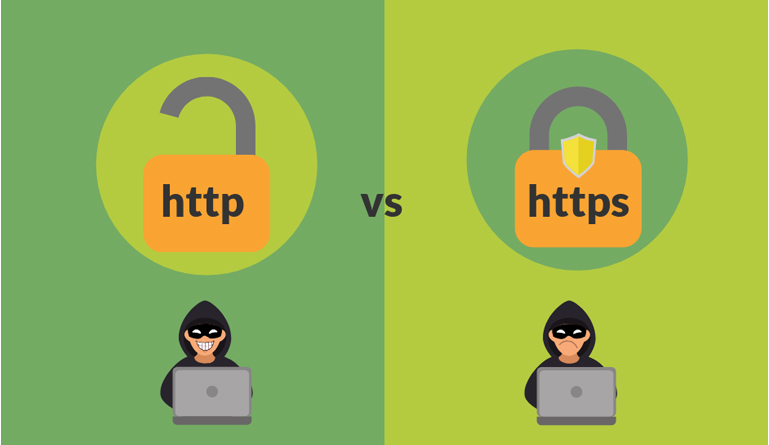
Sanzioni Garante Privacy: sanzionata un’azienda per non aver eliminato, dal proprio sito web, il protocollo non sicuro HTTP.
Il reclamo: il sito web non è criptato!
Un utente dell’azienda in oggetto ha segnalato, tramite reclamo al Garante, l’assenza, sul sito web aziendale, del sistema di criptazione con certificato SSL. In dettaglio, sul sito web è presente un’area utente dove transitano dati personali (contatti, fatture ecc…) alla quale si accede tramite protocollo di rete non sicuro (HTTP). Fatto che, per il reclamante, espone a rischio i dati personali e sensibili degli utenti e li espone al furto di identità.
Il reclamante ha dimostrato al Garante privacy di aver segnalato per ben due volte la problematica, via PEC, all’azienda di gestione del servizio idrico locale senza ricevere alcuna risposta.
Ricordiamo che l’uso del protocollo HTTP, sanzionato ormai da qualche anno da parte dei principali browser che segnalano come pericolosi quei siti che ancora lo utilizzano, comporta il transito di dati in chiaro. Dati in chiaro, quindi, intercettabili e intellegibili da un eventuale terzo non autorizzato.
Il Garante avvia l’istruttoria e l’azienda presenta memorie difensive
A seguito della ricezione del reclamo, il Garante ha avviato l’istruttoria, comunicata all’azienda come da prassi. L’azienda, interrogata sul contenuto del reclamo, ha presentato una memoria difensiva nella quale afferma che:
- il sito web è dotato di un’area privata personale che concede l’accesso diretto all’utente;
- non sono state rilevate né segnalate violazioni dei dati personali tali da “comportare effettive lesioni all’integrità, alla riservatezza e alla disponibilità dei dati personali trattati attraverso il sito”;
- il sito è stato adeguato, ” essendo oramai [stata] completata la migrazione sotto protocollo “HTTPS”. L’adeguamento è avvenuto prima della comunicazione del Garante a riprova, secondo l’azienda, della propria volontà di adeguarsi agli standard di sicurezza;
- nel sito web non vi sono dati relativi a transazioni economiche, dato che non è prevista alcuna forma di pagamento online.
L’esito dell’attività Istruttoria: il Garante privacy opta per la sanzione
Il Garante ha rilevato come, tramite il canale comunicativo non sicuro HTTP, siano transitati dati sensibili come:
- credenziali di autenticazione;
- anagrafiche con nomi cognomi;
- codici fiscali / partite IVA;
- indirizzi di posta elettronica;
- contatti telefonici;
- dati di fatturazione.
Non solo: nel provvedimento completo si legge:
“La soluzione adottata dall’Azienda violava importanti principi sanciti dal Regolamento come quello di “integrità e riservatezza” dei dati trattati, in base al quale il titolare deve mettere in atto misure tecniche e organizzative idonee a garantire un livello di sicurezza adeguato al rischio, come la cifratura dei dati personali, e quello di “protezione dei dati fin dalla progettazione”, secondo il quale occorre mettere in atto, fin dall’inizio, misure tecniche e organizzative adeguate a tutelare i dati personali e successivamente effettuare revisioni periodiche delle misure di sicurezza adottate.”
Questi obblighi di sicurezza, rileva il Garante, si applicano anche ai sistemi pre esistenti alla data di entrata in vigore del Regolamento, vigente dal 25 Maggio 2018.
Per approfondire > Il GDPR come possibile barriera al furto di identità
Il Garante ha ritenuto congrua e dissuasiva una sanzione dell’ammontare di 15.000 euro, tenuto di conto
- dell’alto numero di utenti coinvolti (13.000 circa);
- delle mancate risposte dell’Azienda alle due PEC inviate dal reclamante;
- dell’assenza di violazioni analoghe, da parte dell’azienda;
- dell’atteggiamento collaborativo dell’azienda nel corso dell’istruttoria.
Il provvedimento completo è disponibile qui
Per saperne di più > Il 97% dei siti web in Europa non rispetta i requisiti del GDPR
ll software Acconsento.click è aggiornato alle Nuove Linee Guida del Garante in materia Cookie entrate in vigore il 10 Gennaio 2022 e consente di mettere in conformità i siti web alle Direttiva ePrivacy e al GDPR – Regolamento Europeo per la Protezione dei Dati Personali (GDPR EU 2016/679).